
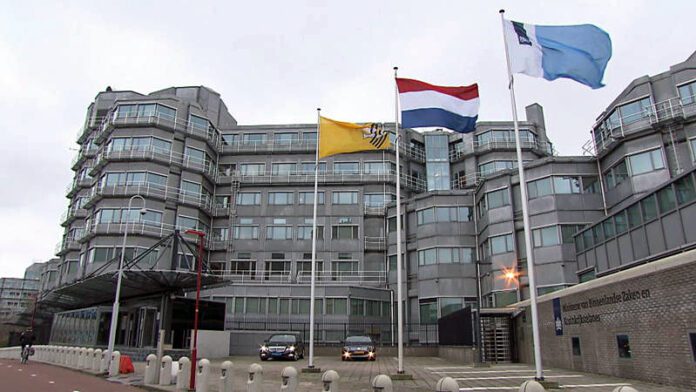
Serviciile de informații din Țările de Jos avertizează asupra unei campanii cibernetice de amploare, atribuite hackerilor susținuți de statul rus, care vizează conturile de pe aplicațiile de mesagerie Signal și WhatsApp aparținând oficialilor guvernamentali, militarilor și funcționarilor publici. Ministerul olandez al Apărării a transmis că operațiunea are caracter global, iar angajați ai administrației din Țările de Jos se numără printre persoanele afectate.
Potrivit serviciilor de informații olandeze, atacatorii încearcă să obțină acces la conturile de mesagerie ale persoanelor considerate relevante pentru interesele Moscovei, iar printre potențialele ținte se numără și jurnaliști sau alte persoane care ar putea deține informații sensibile. Scopul principal al campaniei este compromiterea conturilor individuale pentru a monitoriza conversațiile și fluxul de informații.
Metoda utilizată de hackeri se bazează pe manipularea utilizatorilor pentru a dezvălui codurile de verificare sau PIN-urile de securitate ale aplicațiilor. Această tehnică intră sub umbrela atacurilor de tip phishing, care presupun autocompromiterea persoanei vizate prin contactarea sa directă. Odată obținute aceste date, atacatorii pot prelua controlul asupra conturilor și pot accesa mesajele sau istoricul conversațiilor.
În multe cazuri, atacul începe prin impersonarea unui chatbot care pretinde că reprezintă serviciul de suport al aplicațiilor Signal sau WhatsApp, utilizatorii fiind convinși să transmită codurile de securitate. O altă tehnică exploatează funcția „linked devices”, disponibilă în ambele aplicații de mesagerie, prin care atacatorii pot conecta dispozitive suplimentare la conturile compromise și pot citi mesajele primite sau urmări discuțiile din grupuri fără ca utilizatorii să observe imediat intruziunea.
Serviciile olandeze consideră că unele dintre aceste atacuri ar fi putut duce deja la expunerea unor informații sensibile. Accesul la conturile compromise poate oferi intrușilor vizibilitate asupra comunicațiilor private dintre oficiali guvernamentali și alte persoane, inclusiv asupra conversațiilor din grupuri interne.
Interesul Rusiei față cele două aplicații ar fi legat de reputația acestora ca platforme de comunicare sigure, bazate pe criptare end-to-end, motiv pentru care numeroase instituții guvernamentale le-au adoptat pentru comunicarea internă. Tocmai această reputație le transformă însă într-o țintă atractivă pentru actorii care urmăresc interceptarea informațiilor sensibile.
Reprezentanții serviciilor de informații olandeze au subliniat că aplicațiile de mesagerie nu ar trebui folosite pentru transmiterea informațiilor clasificate, sau extrem de sensibile. Chiar dacă oferă criptare avansată, acestea nu sunt concepute pentru gestionarea comunicațiilor confidențiale la nivel guvernamental. Autoritățile au precizat totodată că atacurile nu exploatează vulnerabilități tehnice ale aplicațiilor, ci folosesc funcții legitime ale platformelor pentru a compromite conturi individuale, ceea ce face ca detectarea intruziunilor să fie mult mai dificilă.
Sursă foto: AIVD
